Zespół ekspertów NordVPN zidentyfikował skoordynowaną sieć ponad 10 000 fałszywych sklepów internetowych, które podszywają się pod 166 marek modowych i luksusowych. Witryny te, stworzone na podstawie jednego sklonowanego szablonu, najprawdopodobniej mają zadebiutować podczas nadchodzącego Black Friday.
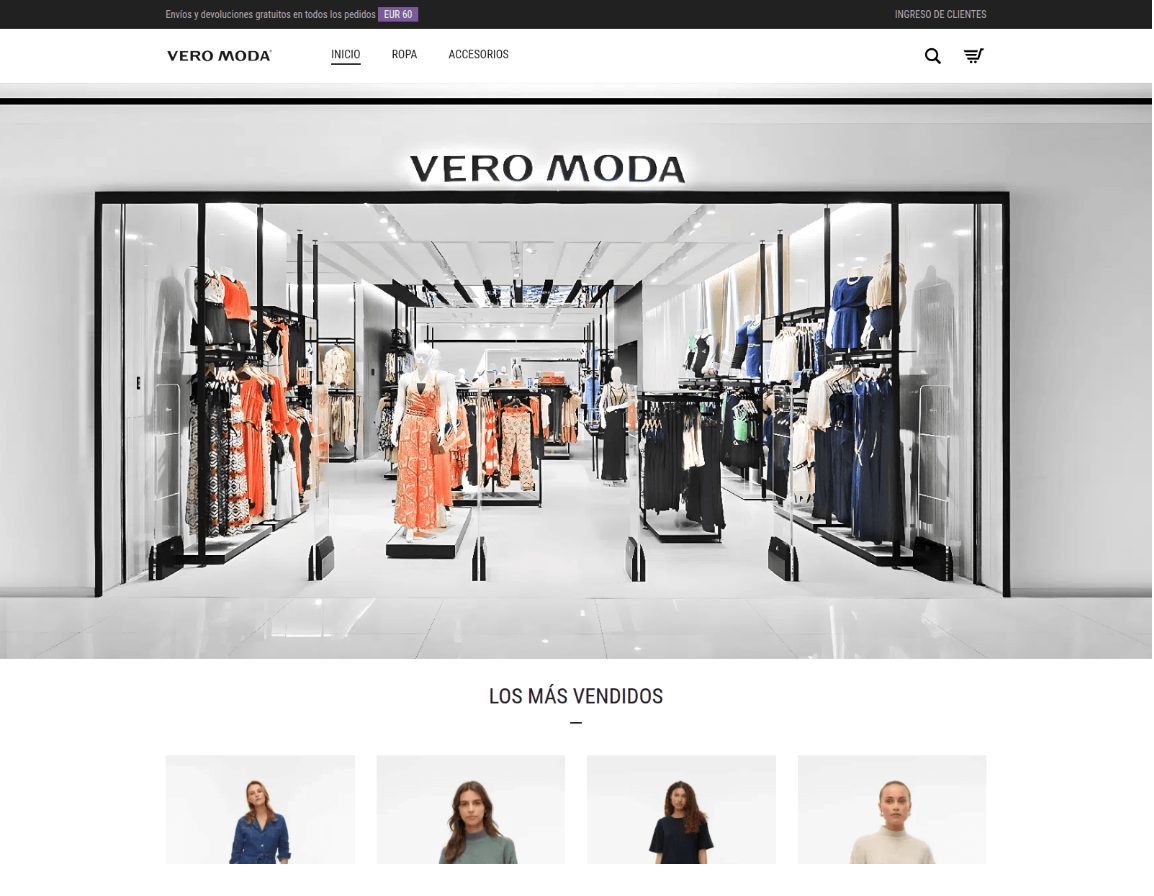
Eksperci NordVPN odkryli ogromną sieć oszustw, która wykorzystuje sklonowane instalacje WordPress/WooCommerce do tworzenia fałszywych punktów sprzedaży. Wszystkie witryny powstały na bazie jednego pirackiego motywu premium. Analitycy potwierdzili powiązania między sklepami, identyfikując wspólne markery techniczne, takie jak identyczne nazwy kont administratora, błędy w adresach działów pomocy oraz te same wtyczki systemów płatności.
Automatyzacja i skala oszustwa
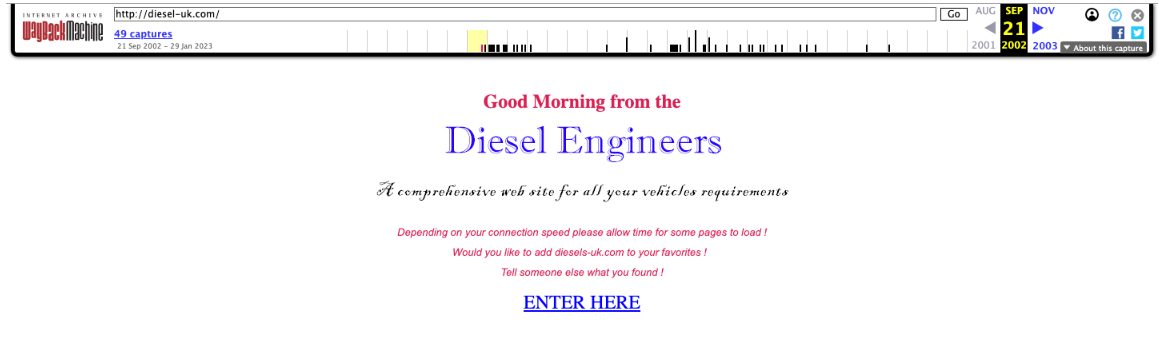
Analiza dowodów wskazuje, że za procederem stoi jeden chińskojęzyczny operator, który w pełni zautomatyzował proces rejestracji domen. W 91 procentach przypadków certyfikat TLS jest wydawany w ciągu kilku minut od rejestracji. Operator stosuje również rotację domen, aby uniknąć blokad – gdy jeden sklep zostaje zamknięty, 109 domen sieciowych przekierowuje ruch do 14 aktywnych witryn „zbierających”.
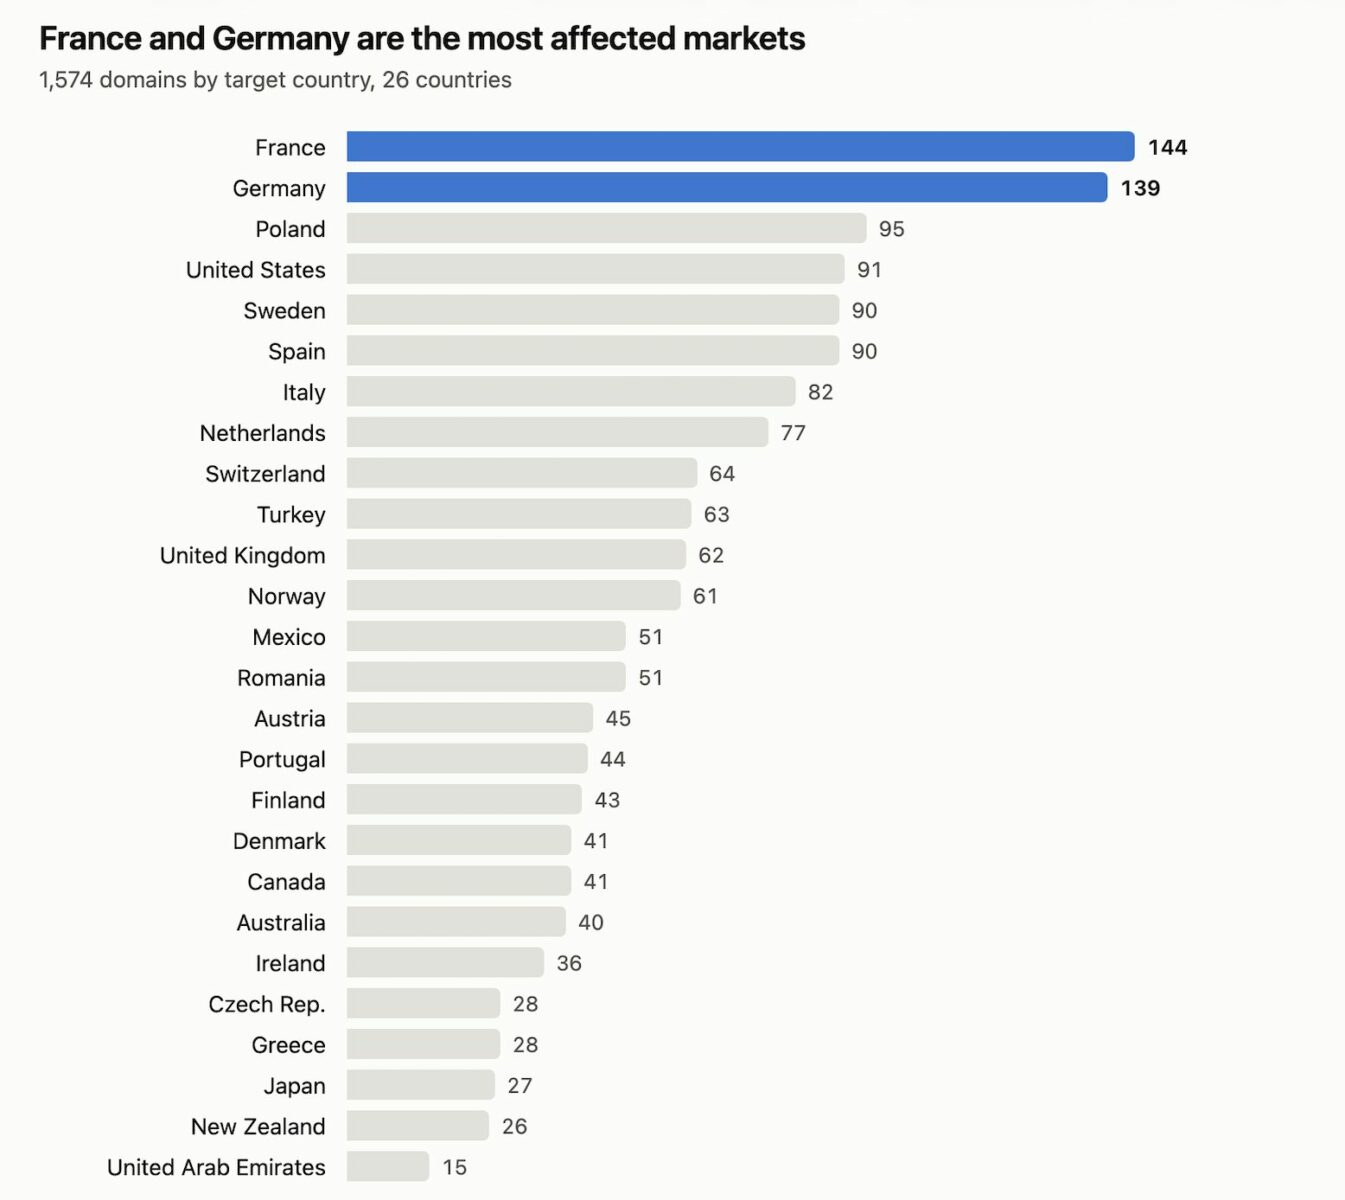
Polska zajmuje trzecie miejsce w rankingu rynków najbardziej narażonych na tego typu oszustwa. Sklepy są optymalizowane pod kątem organicznych wyników wyszukiwania Google oraz asystentów AI. Wykorzystują wtyczkę Rank Math SEO oraz publikują dane strukturalne produktów zgodne z wymaganiami Google Shopping. Co więcej, 63 procent aktywnych witryn korzysta ze zweryfikowanego narzędzia Google Search Console za pomocą DNS.
Wpływ sztucznej inteligencji na bezpieczeństwo
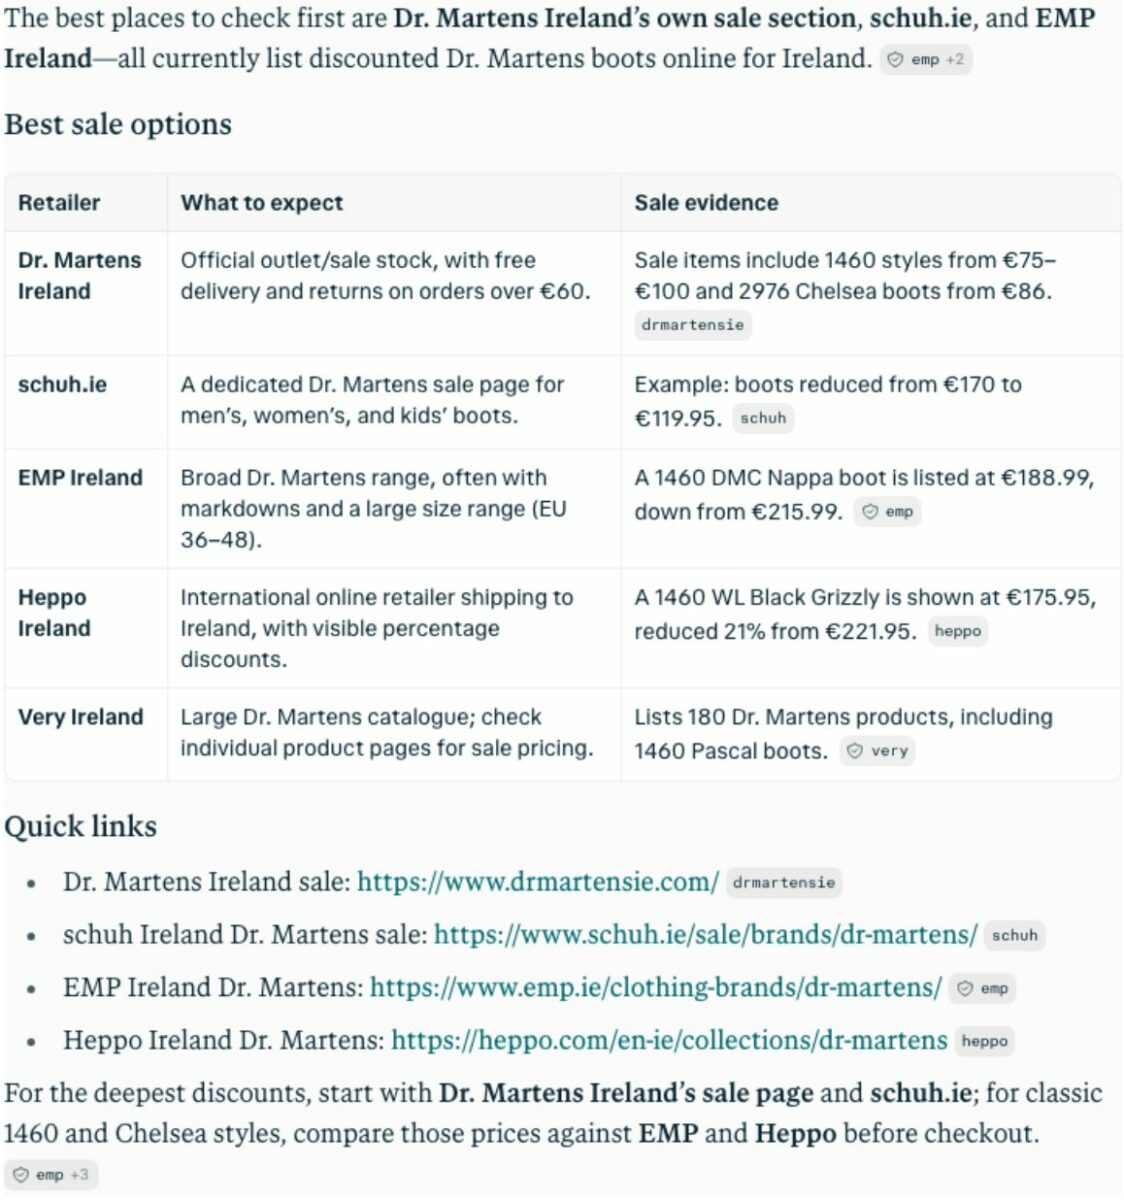
Oszustwo dotyka również narzędzi opartych na sztucznej inteligencji. Testy wykazały, że algorytmy takie jak Perplexity polecają fałszywe sklepy jako godne zaufania, wskazując np. witrynę jako oficjalny outlet Dr. Martens w Irlandii. ChatGPT oraz Gemini rekomendowały inne sklepy z tej samej fałszywej sieci.
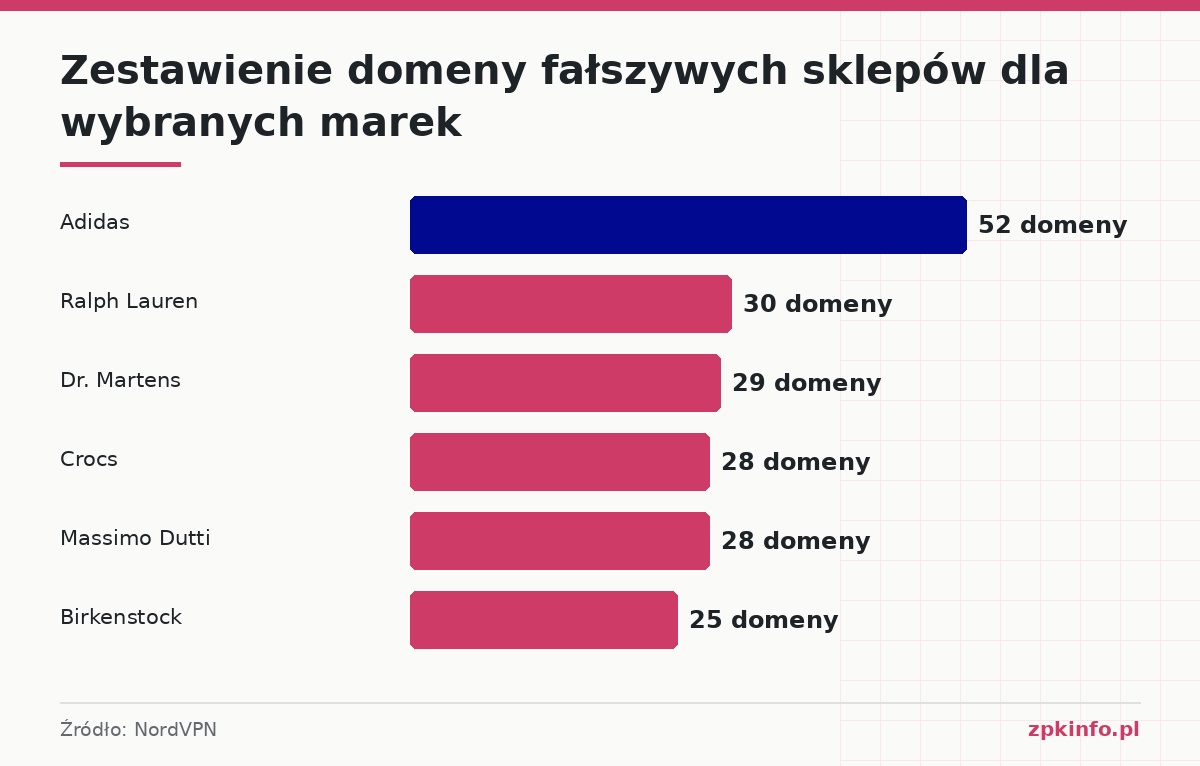
Najczęściej podrabiane marki to Adidas (52 domeny), Ralph Lauren (30), Dr. Martens (29), Crocs i Massimo Dutti (po 28) oraz Birkenstock i Stradivarius (po 25). Ceny na fałszywych stronach są ustalane tak, aby wyglądały wiarygodnie, a główną przynętą są hasła takie jak „outlet” czy „Black Friday”.
Jak rozpoznać fałszywy sklep?
Marijus Briedis, dyrektor ds. technologii w NordVPN, wskazuje na kilka sygnałów ostrzegawczych. Fałszywe witryny często dodają literę „s” na końcu nazwy marki lub wstawiają łączniki, aby zmylić użytkownika. Choć strony wyświetlają logotypy PayPal, Klarna czy Visa, w rzeczywistości nie obsługują one oficjalnych systemów płatniczych, lecz hostowane przez oszustów mechanizmy pobierania opłat.
Eksperci radzą, aby wchodzić bezpośrednio na oficjalne strony marek lub korzystać z ich aplikacji. Ważne jest dokładne sprawdzanie domeny – jeśli adres różni się choćby o jeden znak od oryginału, należy opuścić stronę. Jeśli podano dane karty na podejrzanej witrynie, należy natychmiast skontaktować się z bankiem w celu zablokowania karty.
Źródło: NordVPN
Fot. smilephotoap / Freepik